先回答这项工具到底负责什么
DeepSeek 的 Tool Calls 是模型输出函数名和参数的机制,真正执行函数的是调用端。如果要让它参与 Pixso 设计任务,需要一个能处理模型返回、连接 Pixso MCP、展示审批并执行写入的客户端或适配层。不要把 API 返回“调用某工具”写成 DeepSeek 已经原生支持 Pixso。
这条边界决定了流程:Pixso MCP提供设计节点读取、编辑和布局检查能力;适配层负责 JSON Schema、权限确认、错误处理与回滚。下面用一个多角色审批流程页说明如何把模型计划变成可检查的画布修改。
先输出计划,不直接放行写入
适配层收到模型的 tool call 后,先检查工具名、参数类型、目标节点和修改范围。模型可以提出“读取审批流程”“创建异常分支”“调整节点间距”,但不能因为参数看起来完整就直接写入。把读操作和写操作拆开,审批界面才有机会显示具体影响。
{"tool":"query_nodes","arguments":{"nodeId":"...","depth":2}}
{"tool":"apply_design","arguments":{"target":"...","changes":[...]}}
示例只说明数据形状,具体工具名称和参数以客户端发现的 Pixso schema 为准。未知工具、未知字段和超出范围的节点应拒绝,并返回可以修正的原因。
先读结构,再决定页面怎么变
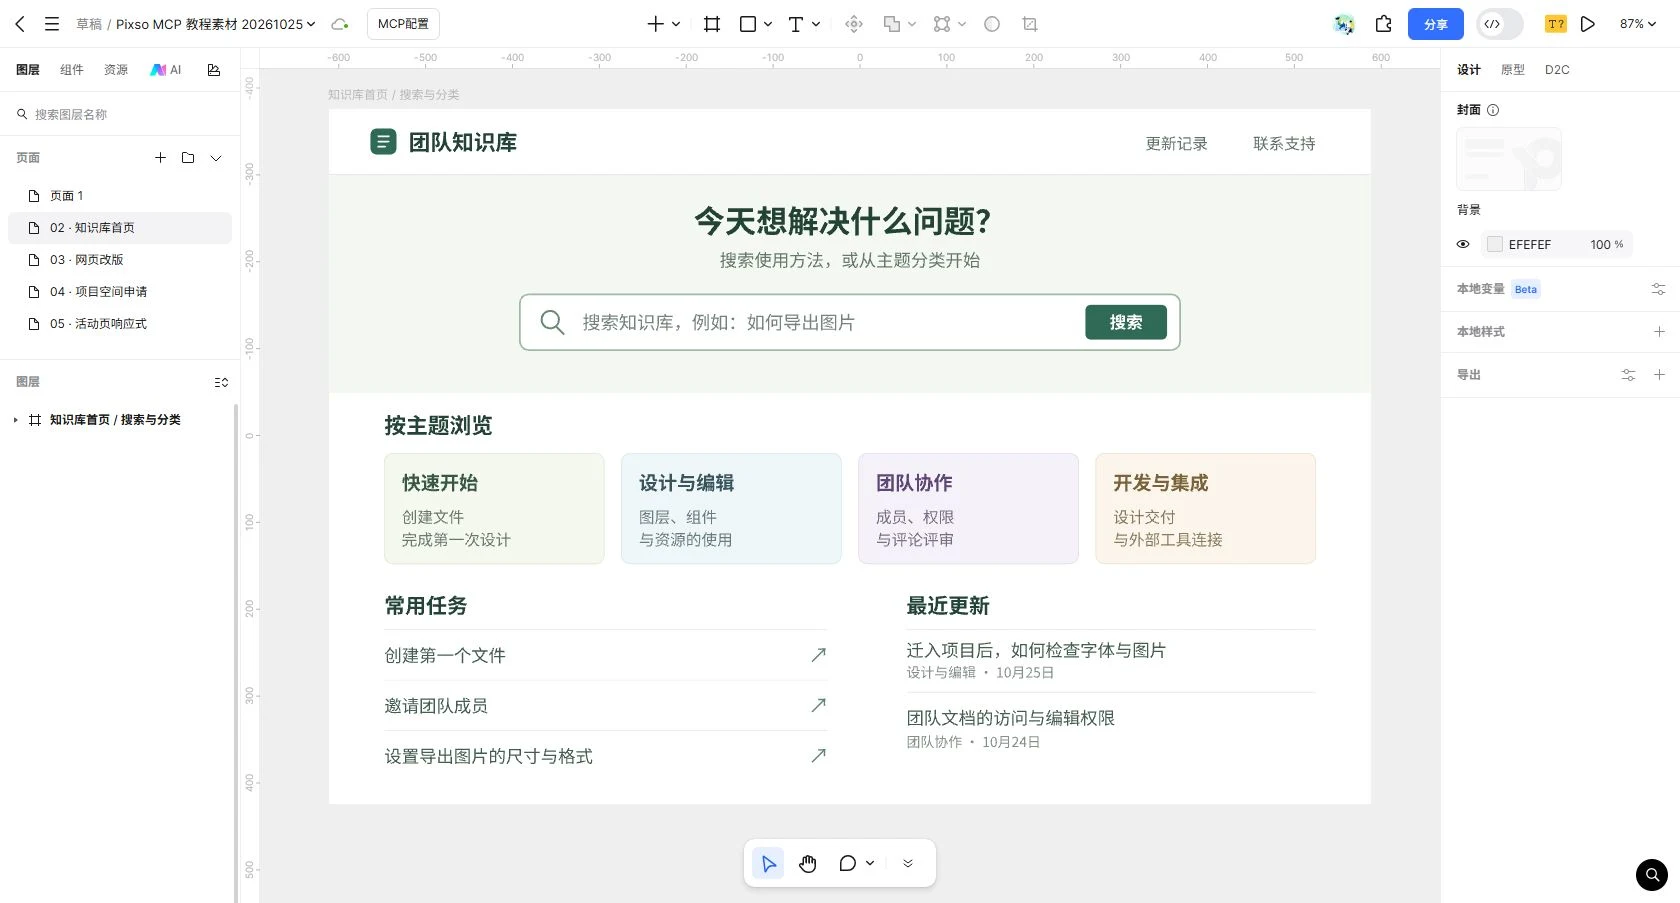
审批页面不能只读取成功状态。先读取参与人、审批节点、当前状态和下一步操作,再把拒绝、撤回、超时和权限不足作为独立状态检查。对模型而言,状态名称和节点关系比一张截图更重要;对设计师而言,画布中的连接关系和文案必须仍然可编辑。
建议把一个只读任务限制在目标容器和必要子节点内,返回节点 ID、组件实例、文字、变量和约束。读到结构后再生成计划,避免模型凭图片猜测“审批已通过”或把空状态当错误。
写入前显示影响范围
执行前的安全清单
| 检查对象 | 先确认什么 | 通过标准 |
|---|---|---|
| 目标 | 哪个文件、页面和节点将被修改 | 链接与节点名称完全匹配 |
| 操作 | 创建、移动、改字还是改样式 | 每项变更可逐条阅读 |
| 权限 | 查看、编辑和共享范围 | 没有超出当前账号权限 |
| 影响 | 是否触及组件、变量或共享样式 | 全局影响被单独标示 |
| 撤回 | 如何回到上一版本 | 已有版本或备份可用 |
确认按钮不应隐藏在一段长文本里。只读调用可以自动执行,写入调用由用户确认;拒绝后保留模型计划,方便缩小范围重试。
一次只提交一组可检查改动
先创建审批流程的异常分支容器,再调整节点间距,最后统一状态标签。每次写入后重新读取受影响节点,确认操作已经落地且没有复制出第二套流程。不要把创建、删除、全局换色和组件替换塞进一次调用。
布局检查可以发现重叠、越界和间距异常,但不能判断“撤回”是否符合业务规则。模型的检查结果要和设计师的业务验收分开记录,任何一项不通过都回到上一个稳定版本。
读取目标 → 输出计划 → 人工确认
写入一组改动 → 重新读取 → 截图与布局检查
通过后再提交下一组改动
最小权限和审计记录不可省略
适配层至少应记录请求时间、模型输出、实际工具、目标节点、用户确认和返回结果。日志中不要保存个人令牌和不必要的文件内容。企业场景可以按项目、文件和工具限制权限;私有化部署应使用对应环境的服务地址,不把公网地址硬编码成所有场景的答案。
把可编辑页面交给团队
DeepSeek适合整理需求、生成结构化变更计划和解释工具返回;Pixso负责承载真实设计对象;适配层负责权限、审批和错误处理。只有三者职责清楚,团队才可以把高频改动交给自动化,把品牌判断和业务规则留给人。
最终交付检查仍要回到画布:组件是否可复用,文字是否可编辑,主流程和异常分支是否完整,截图与结构是否一致。不要用一次成功的 API 返回代替设计验收。