私有化设计平台备份,先确认设计文件、图片附件、组件库、权限和运行配置能否在同一个可用时间点恢复,再按厂商确认的方式生成备份,在隔离环境完成恢复演练。验收终点不是备份任务显示成功,而是普通设计师重新登录后,能打开项目、修改文件、调用组件,并且没有获得本不该拥有的权限。
对准备落地Pixso私有化部署的团队,建议把备份范围、实施责任和演练支持一起写入部署沟通材料。平台软件、存储和企业基础设施各有负责人,需要先确认谁生成备份、谁保管、谁恢复、谁从业务侧签收。
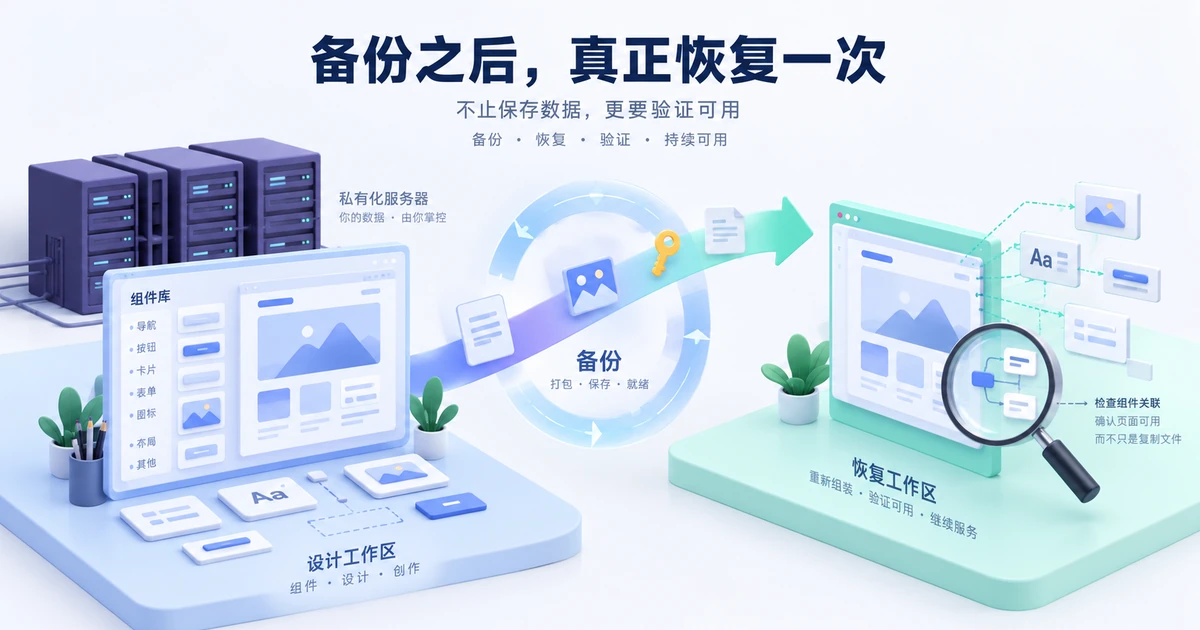
先确定要恢复哪一种“正常工作”
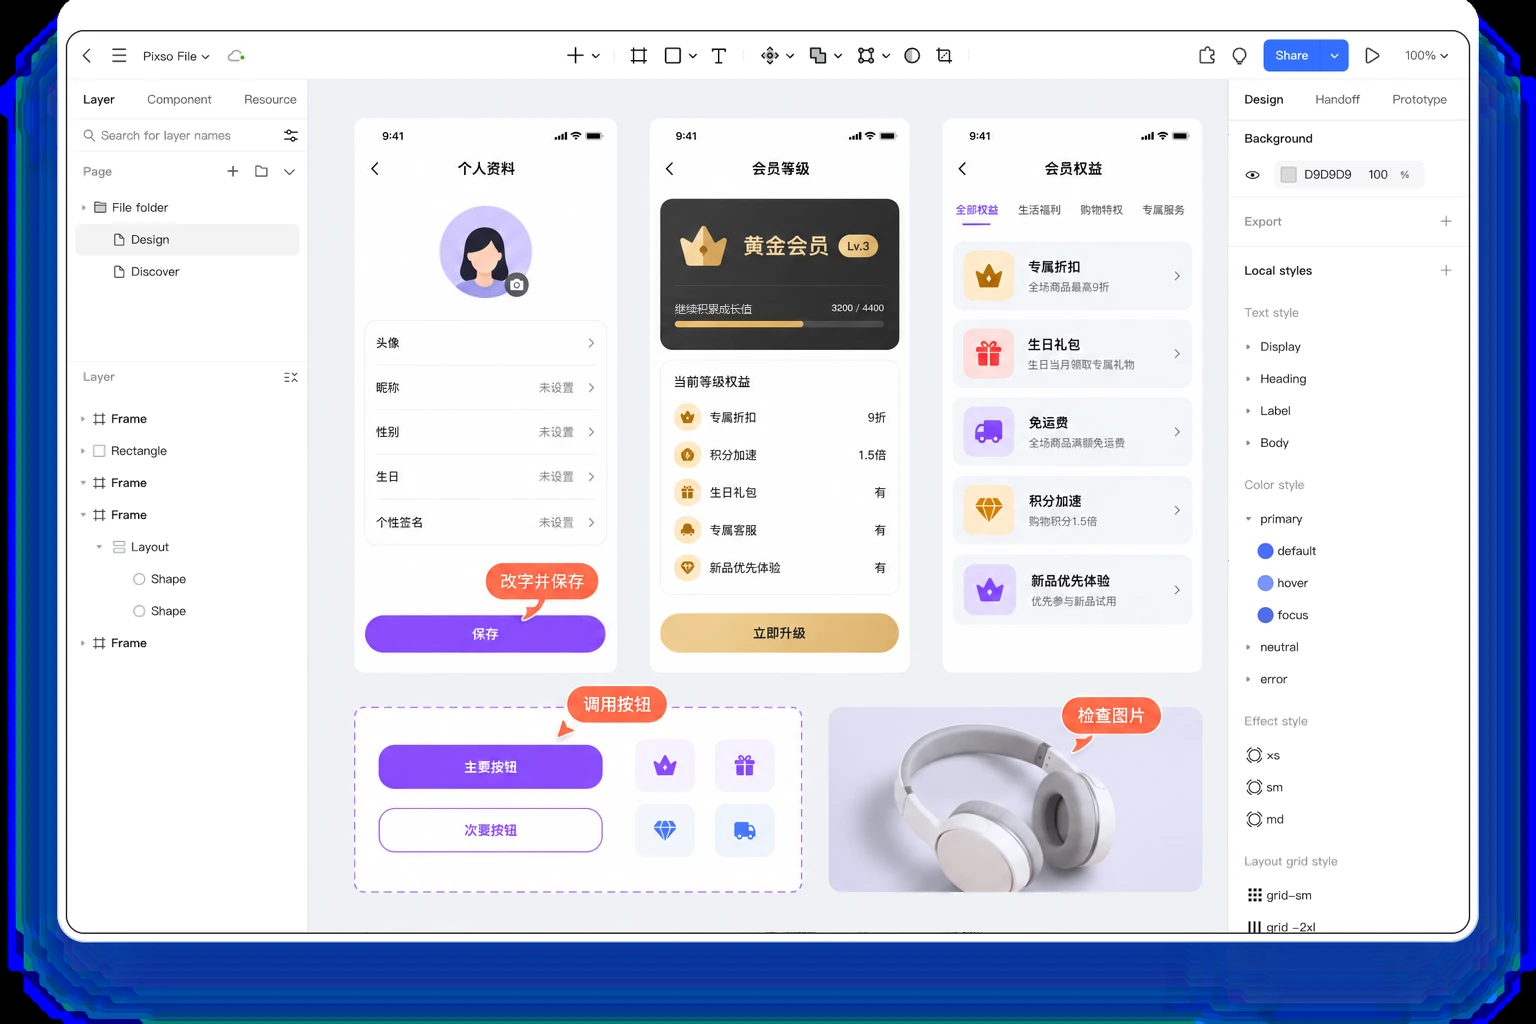
以一套会员中心设计资产为例:主文件包含个人资料、会员等级和权益页面,页面使用共享按钮与卡片组件,附有产品图片,另有待处理评论。研发只读查看,设计师可以编辑,外部合作方只能进入指定项目。恢复后能看到会员中心首页,只证明一个画面出现了,还不能证明这套工作关系完整。
先从故障场景决定恢复范围。误删某个文件,与存储故障导致整个平台不可用,是两件事。若只是单个文件损坏,优先评估产品提供的文件级恢复能力;不要为了找回一张设计稿,直接把整个生产平台恢复到昨天,让其他团队丢掉当天工作。
- 文件级恢复:确认目标文件能否找回,以及它的图片、组件关联和权限是否需要另行处理。
- 平台级恢复:确认服务、数据、配置、身份接入与业务流程能够一起恢复。
- 安全事件后恢复:先处置事件、确认可信恢复点并隔离风险,再由授权团队执行恢复;不能把受影响的系统状态照搬回来。
恢复点目标RPO说明可接受丢失多长时间的数据,恢复时间目标RTO说明业务可接受中断多久。两者含义可见Microsoft的灾难恢复说明。先让业务团队给出能承受的影响,再设计备份频率和恢复方案,不把某个通用数值直接当作所有企业的承诺。
把看得到的设计稿与看不到的依赖列在一起
请平台实施方按当前部署架构填写下表,为每类对象注明对应的存储、备份方式与恢复条件。对能够重新生成的缓存、缩略图等数据,也应明确重建条件和所需时间,不能自行推断可以忽略。
| 对象 | 会员中心中的对应内容 | 必须确认的问题 |
|---|---|---|
| 设计文档与项目关系 | 个人资料、等级权益、页面与图层 | 文档记录和项目归属是否都在备份范围 |
| 图片及附件 | 产品图片、头像素材、附件预览 | 文件本体与引用记录能否对应恢复 |
| 共享设计资源 | 按钮、卡片、变量或样式 | 引用方与资源定义是否属于可用的同一状态 |
| 成员与权限 | 设计、研发、外部合作方的访问范围 | 账户映射、项目权限和分享状态如何保留 |
| 协作记录 | 评论、版本信息和待处理事项 | 哪些会恢复,哪些不包含,保留范围是什么 |
| 运行与接入配置 | 域名、身份接入、必要服务配置 | 配置由谁重建,证书和凭据如何安全取回 |
最容易漏的是“数据文件有了,打开它的条件没有了”:备份介质仍在,但解密密钥不可取得;项目恢复了,企业身份系统仍指向错误环境;页面记录存在,图片存储未恢复。备份记录中应写证据位置和保管人,不把密码或密钥明文填进普通交接表。
不同数据源必须对应同一可用恢复点
假设会员权益页面在下午发布了新组件,同时上传了新的会员卡图片。若文档记录恢复到发布后,图片和组件资源却来自发布前,可能出现图片缺失、引用断开或状态混杂。备份时间接近也不能自动证明数据一致。
先向实施方确认:备份怎样建立一致恢复点,是否需要暂停写入,多个存储如何协调,恢复时按什么顺序处理。不同对象的备份开始时间不必完全相同;若方案依赖日志回放、快照或资源版本,需要证明这些材料能恢复为彼此匹配的完整状态。采用该部署方案认可的方法,不能在服务持续写入时随意复制若干目录,便认定完成了平台备份。
每次备份为数据包、配置记录和必要依赖分配同一组标识,写清对应的平台版本、开始与完成时间、恢复点、存储位置和验证结果。备份文件的校验值可以帮助确认拷贝没有发生变化,但不能证明业务数据完整,也不能替代恢复测试。
在隔离环境完成一次从取回到继续编辑的演练
第一次演练可以围绕会员中心项目展开,并准备一个普通设计师账号、一个研发只读账号和一个不应访问该项目的测试账号。隔离环境使用独立域名与访问边界,切断发信、通知、外部回调等可能影响生产的通道;复制真实数据时按企业规则脱敏和限制访问。
- 取回备份。按备份标识找到数据包、恢复手册与所需凭据,记录是否需要临时申请权限。取不出来的备份并没有实际恢复价值。
- 准备匹配环境。核对软件版本、依赖和容量,按厂商手册恢复。不要先装最新版,再猜旧备份应该如何兼容。
- 恢复并保留过程记录。记录起止时间、每步结果和错误。出现问题先保存日志,不通过不断重跑覆盖失败证据。
- 验证项目与资源。打开会员中心文件,查页面、图片和组件关联;在演练副本中修改会员名称、替换一张图片、调用一个组件并重新打开。
- 验证访问边界。设计师应能完成约定编辑,研发按原范围查看,无权账号应继续被拒绝;同时检查原有分享范围。
- 完成业务签收。让项目负责人确认待恢复工作是否齐全,运维记录恢复时长、缺失范围和下一步改进。测试结果不满足目标时,保留问题而非改低标准。
会员中心恢复检查应同时看“文件、资源、权限”三条线:设计稿能显示只是第一步;按钮组件能继续使用、图片能取到、无权账号进不来,才有条件让团队重新开展工作。
Microsoft的可靠性测试指导同样强调恢复测试要验证完整性,并先在隔离环境进行。演练环境通过之后,仍要明确它与生产在数据量、网络、身份系统和资源配置上的差异,不能把缩小环境的耗时直接宣称为生产恢复时间。
恢复失败时,先判断缺的是数据还是运行条件
| 现象 | 优先查看 | 处理方向 |
|---|---|---|
| 平台启动,但图片不显示 | 素材存储、引用路径、访问配置与备份时间点 | 补齐对应资源或恢复一致的数据组合,不靠逐张手工替图掩盖缺口 |
| 文件能看,组件无法继续调用 | 资源库定义、权限、项目归属与引用关系 | 确定丢失对象和恢复顺序,再针对代表性文件验证 |
| 管理员能用,普通成员进不去 | 身份接入、账户映射与项目权限 | 使用普通角色复现,区分登录失败和授权失败 |
| 能打开旧项目,新修改无法保存 | 写入权限、可用容量、应用与数据版本 | 暂停开放业务,不把只读可访问当作恢复完成 |
| 数据正确,耗时超过目标 | 取回介质、准备环境、恢复、验证各阶段耗时 | 找到主要等待环节,调整流程或资源后重新演练 |
若只能找回更早的恢复点,把实际缺失区间告知业务负责人,并讨论是否存在可补回的工作记录。不能在发现新版本问题后直接覆盖当前生产状态,也不能让多个成员同时在新旧两套环境继续编辑,否则会增加合并难度。
演练记录要能让下一位值班人员接着做
保留一份可填写记录:演练编号、故障场景、平台版本、备份组标识、目标恢复点、实际恢复点、演练起止时间、业务可用时间、参与人、文件资源检查结果、权限检查结果、未通过项和下次演练安排。目标时间与测得时间分列,不把预估写成测量值。
恢复是否成功,由业务工作能否继续和数据边界是否正确共同判断。演练结束后,将测试产生的副本与环境按批准的留存要求处理,确认没有遗留开放入口;修订恢复手册,并在架构、备份配置或版本发生重要变化后重新安排验证。
如果团队仍处在首次落地阶段,可先补齐私有化部署前的环境与责任准备。把“能部署”与“出事后能恢复”分别验收,才能知道备份方案究竟保护了哪些工作。